Помогаю понять, где защита не работает, какие требования относятся к задаче и во что действительно стоит вкладываться — от первого опросника до глубокой оценки документов, процессов и архитектуры.
Лично веду проект: от постановки задачи до разбора результата.
Что нового
Последние изменения на сайте
Новые материалы, продукты и существенные обновления разделов — в одном месте.
Регуляторика
Роскадастр выявил нарушения обработки персональных данных на сайтах филиалов
Письмо Роскадастра о самостоятельно созданных сайтах филиалов показывает риски веб-аналитики без законных оснований обработки данных и надлежащего информирования посетителей.
Java4Shell CVE-2026-114938: начались попытки эксплуатации критической уязвимости OpenJDK
Для CVE-2026-114938 в OpenJDK сообщалось о сканировании и попытках эксплуатации; опасность зависит от версии JDK, CPU и использования оптимизированного Base64.
BadVibe: новое вредоносное ПО атакует пользователей России и Беларуси
Kaspersky GReAT выявила многоступенчатый модульный вредоносный комплекс BadVibe, распространяемый в том числе через YouTube, Telegram и файлы, замаскированные под программы.
Axiom JDK выпустила экстренное исправление Java4Shell для российских корпоративных пользователей
Российский разработчик Axiom JDK представил исправленные сборки для CVE-2026-114938 в редакциях Pro и Certified; важно сверить версию и сертифицированное исполнение.
«СёрчИнформ КИБ» расширила контроль утечек через «Алиса AI»
«СёрчИнформ КИБ» добавила контроль загрузки сообщений и файлов в «Алиса AI», чтобы предотвращать утечки конфиденциальной информации через поддерживаемые сценарии использования ИИ.
Aladdin LiveTSM вышла на рынок: доверенная загрузка Windows и Linux
«Аладдин» вывела на рынок Aladdin LiveTSM — средство доверенной загрузки для x86-64 UEFI с заявленным соответствием ФСТЭК по четвёртому уровню доверия.
Vulns.io Enterprise VM 1.50.2: новые проверки безопасности СУБД и запись №5130 в реестре ФСТЭК
Vulns.io Enterprise VM 1.50.2 расширила управление группами активов и проверки конфигураций СУБД; в сравнительной выгрузке ФСТЭК появился сертификат №5130.
Smart Control: две новые записи ФСТЭК для подсистем управления идентификацией и доступом
Сравнение реестра ФСТЭК за 20 ноября показывает две записи Smart Control: №5131 для каталога пользователей и №5132 для управления идентификацией и доступом.
Минцифры уточнило правила дистанционного оформления eSIM и применения УКЭП
В письме операторам ведомство напомнило об использовании квалифицированной подписи при дистанционных операциях с eSIM и о необходимости проверки оформленных номеров.
Банк России утвердил правила формирования и ведения единой системы учёта платёжных карт
Указание № 7459-У описывает работу оператора единого учёта карт, состав хранимых сведений и круглосуточный приём информации от участников платёжного рынка.
Отдельный акт Банка России устанавливает порядок отправки электронных сообщений о картах и идентификаторах клиентов, а также переходный режим до сентября 2027 года.
Постановление № 1522 установило сроки перехода значимых объектов КИИ на российское ПО
Правительство определило поэтапные сроки замены иностранного ПО на значимых объектах КИИ; базовая дата для I–II категорий — сентябрь 2028 года, специальные условия допускают более поздние сроки.
Госдума приняла в первом чтении законопроект о биометрии в учреждениях ФСИН
18 ноября законопроект перешёл от рекомендации профильного комитета к первому чтению; новые положения о сборе и обработке биометрии ещё не стали федеральным законом.
NoisyTCP CVE-2026-99288: AlmaLinux подготовила исправления удалённого сбоя ядра
Уязвимость TCP-стека Linux позволяет при определённых условиях аварийно завершить работу ядра без аутентификации; исправленные сборки AlmaLinux 8–10 сначала появились в тестовом репозитории.
Kaspersky обнаружила возвращение USB-червя Retadup с загрузчиком CoffeeLoader
Вредоносный код использует сохранявшиеся после операции 2019 года заражённые носители и обновлённую инфраструктуру для доставки CoffeeLoader; статистика относится к попыткам, а не доказанным взломам.
CVE-2026-115731 в Puppet Enterprise включена в CISA KEV: риск захвата сервера управления
CISA подтвердила эксплуатацию уязвимости десериализации отчётов, через которую владелец доверенного сертификата агента может выполнить код на сервере Puppet.
Optimizely подтвердила внедрение вредоносного JavaScript в клиентские проекты Web Experimentation
16 ноября атакующий использовал недостаток регистрации учётных записей платформы и изменял скрипты проектов; 17 ноября опубликованы подробности, а поставщик заявил об устранении уязвимости.
Apache Axis CVE-2026-90436 внесена в CISA KEV: активные атаки через корпоративные приложения
18 ноября CISA подтвердила эксплуатацию опасного дефекта Apache Axis 1.x; библиотека обнаруживается внутри некоторых конфигураций Confluence Data Center и N-central.
На PyPI обнаружены вредоносные версии Microsoft Agent Framework, похищавшие секреты
Выпуски agent-framework 1.26.1 и 1.26.2 содержали исполняемый .pth-хук, который запускался при старте Python и собирал доступные среде токены и учётные данные.
Positive Technologies: в исследованной выборке успешные атаки на российские организации выросли на 40%
PT Vector 2027 фиксирует рост успешных атак за октябрь 2025 — сентябрь 2026 года; производитель отдельно прогнозирует дальнейший рост, который нельзя выдавать за уже произошедший.
UserGate объявила индексацию цен на лицензии и сопровождение с января 2027 года
Изменения коснутся многих программных лицензий, поддержки и части ПАК; производитель допускает покупку по действующим ценам до конца 2026 года с отложенной активацией.
«Газинформсервис» представила Efros DefOps 2.16 с обновлениями управления сетевой безопасностью
Релиз добавил защищённые группы правил межсетевых экранов, улучшения согласования, вход через Kerberos и дополнительные административные сценарии в NAC.
Опрос «Контур.Эгиды» и Staffcop показал расхождение ожиданий по ИБ-бюджетам 2027 года
В опросе 203 респондентов 40% заказчиков ожидали роста бюджетов на ИБ, а 40% участников со стороны поставщиков прогнозировали их сокращение у клиентов.
«САКУРА» 3.4 интегрирована с Ideco NGFW для контроля сетевого доступа рабочих мест
«ИТ-Экспертиза» представила релиз с интеграцией NAC по состоянию конечного устройства, расширением разграничения прав и удобства административной панели.
PT Application Inspector 3.0.0 добавил MCP-интеграцию для контроля кода ИИ-агентов
Positive Technologies обновила бесплатные плагины анализа безопасности кода: ИИ-агенты могут запускать проверки через MCP, а AI Hooks отслеживают внесённые изменения.
Минцифры объяснило возможный механизм ограничений для детских SIM-карт
Представитель Минцифры рассказал о варианте специального режима связи для несовершеннолетних, включая ограничения отдельных сервисов и сценариев SMS-авторизации.
В Госдуму внесён законопроект № 34168-9 о киберзащите и регистрации событий беспилотного транспорта
Правительство внесло проект регулирования высокоавтоматизированных транспортных средств, предусматривающий защиту от постороннего вмешательства, регистрацию данных и организацию дистанционной поддержки.
Банк России рекомендовал улучшить уведомления законных представителей о платежах несовершеннолетних
Банк России опубликовал письмо о своевременном информировании законных представителей несовершеннолетних об операциях с электронными средствами платежа.
Huntress подтвердила атаки SCKit через расширение RMM+ для ScreenConnect
Исследователи Huntress описали распространение SCKit через небезопасную обработку API-ключа стороннего расширения RMM+ на управляемых ScreenConnect-системах.
N-able N-central: сообщения об эксплуатации 4EverAble2Shell требуют проверки Legacy API даже после Hotfix 2
N-able опубликовала обновлённые рекомендации для N-central после раскрытия цепочек Able2Shell/4EverAble2Shell. Сообщения о взломах включали установки с Hotfix 2.
Kaspersky GERT раскрыла атаку BlackNevas на VMware ESXi, vCenter и резервные копии
Исследователи описали разрушительную операцию против инфраструктуры виртуализации, в которой пострадали четыре ESXi-хоста и два экземпляра vCenter Server Appliance.
В СМИ появились данные об ИИ-компоненте Роскомнадзора за 2,27 млрд рублей: возможности остаются неясными
Издания со ссылкой на паспорт цифровой трансформации Роскомнадзора сообщили о применении машинного обучения в инфраструктуре безопасности интернет-сегмента.
Правительство расширило эксперимент по защите ГИС на инфраструктуру поставщиков «ГосТех»
Постановление № 1462 расширяет эксперимент по повышению защищённости ГИС на инфраструктуру поставщиков цифровых продуктов «ГосТех»; участие добровольное.
Эксперимент по идентификации пользователей интернет-сервисов через ЕСИА продлён до 2030 года
Постановление № 1473 заменяет прежнюю дату завершения эксперимента — конец 2026 года — на 31 декабря 2030 года; обязательной авторизации всех пользователей через ЕСИА не вводится.
МВД предложило перевести книгу учёта сообщений о преступлениях в электронный формат
Проект допускает электронную КУСП с требованиями к сохранности данных, резервному копированию и защите от неправомерного доступа. Это пока проект, а не действующий приказ.
Комитет Госдумы рекомендовал рассмотреть законопроект об обработке биометрии в учреждениях ФСИН
Комитет поддержал продвижение проекта, предусматривающего особый режим обработки персональных и биометрических данных отдельных категорий лиц. Первое чтение на дату сообщения ещё не состоялось.
Роскомнадзор актуализировал перечень обязательных требований для надзора в области связи
Перечень, утверждённый 5 ноября и отражённый в правовой ленте 11 ноября, структурирует действующие требования и контрольные основания для операторов связи. Он не создаёт новые обязанности сам по себе.
Постановление № 1485 уточнило защищённый документный обмен по гособоронзаказу
Для документов по регулированию цен ГОЗ, не содержащих гостайну, предусмотрены электронные копии и таблицы с УКЭП через согласованные ИС либо носители однократной записи. Сфера действия узкая.
GPUStack CVE-2026-102895: обход аутентификации с административными правами
В GPUStack до 2.2.0 запрос мог быть ошибочно принят за локальный и получить полномочия администратора. Уязвимость вошла в KEV 9 ноября, сообщалось об эксплуатации.
Barracuda: подтверждены атаки с использованием обхода доступа и внедрения команд
Производитель сообщил об эксплуатации CVE-2026-116606 и CVE-2026-111560 в небольшом числе организаций. Для атаки необходим доступ к административному интерфейсу.
Silent Lynx: раскрыты кибершпионские операции с использованием ИИ против инфраструктуры Центральной Азии
CloudSEK обнаружила открытый сервер группировки со сведениями об атаках на государственные и отраслевые системы. Доказано применение ИИ как вспомогательного инструмента, но не автономность всех этапов.
Falcongaze выпустила SecureTower 8.0 Titanium с модулем DCAP
11 ноября Falcongaze выпустила версию DLP-системы SecureTower 8.0 Titanium: добавлены модуль DCAP для контроля хранения данных и прав доступа, веб-консоль и расширенные функции мониторинга.
SafeERP 4.9.12 расширил контроль безопасности SAP, 1С и цепочки поставки ПО
В SafeERP 4.9.12 добавлены проверки SAP и 1С, поддержка форматов SBOM и анализ цепочки поставки. Заявленные проценты покрытия рекомендаций ФСТЭК — оценка разработчика.
Kaspersky Embedded Systems Security добавил BadUSB-защиту Linux и управление BitLocker
В обновлении для специализированных устройств появились обнаружение вредоносных USB/HID в Linux и централизованное управление шифрованием BitLocker в Windows.
Минтранс предложил отложить требования к СКЗИ для беспилотников до марта 2028 года
5 ноября опубликовано предложение Минтранса приостановить часть требований к криптозащите линий управления БАС до 1 марта 2028 года. Это проект, действующее постановление № 1701 пока не изменено.
Минцифры предложило подключить MAX к ГИС КСИМ для проверки телефонных номеров
Предложен обмен сведениями между MAX и ГИС КСИМ о статусе абонентских номеров. Пока это проект правительственных правил, а не работающая обязательная интеграция.
Правительство установило основания прекращения сертификатов национального удостоверяющего центра
Распоряжение № 3218-р от 5 ноября определяет четыре основания прекращения действия сертификатов безопасности НУЦ. Документ вступает в силу 1 марта 2027 года.
С 7 ноября действует порядок ограничения кадастровых сведений о критически важных объектах
7 ноября вступили в силу два приказа Росреестра об обращениях для прекращения или возобновления показа сведений о критически важных и режимных объектах на публичной кадастровой карте.
В Каспийске вынесен приговор по делу о доступе к аккаунтам шести тысяч пользователей Госуслуг
6 ноября стало известно о приговоре пяти участникам схемы несанкционированного использования данных примерно 6 тыс. пользователей Госуслуг для голосования. Приговор на момент сообщения не вступил в силу.
Правительство утвердило перечень значимых действий клиентов почты для SMS-уведомлений
Распоряжение № 3128-р от 30 октября опубликовано и стало предметом отраслевых разъяснений 4–6 ноября. Перечень действий вступит в силу 1 марта 2027 года.
SonicWall исправила активно эксплуатируемый обход SAML и MFA в SSL VPN — CVE-2026-19868
6 ноября SonicWall опубликовала исправления CVE-2026-19868, а CISA включила её в KEV. Речь об обходе SAML при наличии действительных учётных данных альтернативного способа входа, а не о полностью анонимном RCE.
D-Link предупредила о неустранённых уязвимостях коммутатора DGS-3130-30TS B1
6 ноября D-Link опубликовала промежуточное предупреждение SAP10523 об ошибках DDP и компонентов прошивки DGS-3130-30TS аппаратной ревизии B1. Доступного исправления и опубликованных CVE пока нет.
QNAP подтвердила сообщения о взломах NAS через цепочку Plex2Shell
6 ноября QNAP сообщила о жалобах пользователей на компрометацию NAS с уязвимым Plex Media Server. Исправление — Plex 1.43.3.10861 и новее; сам QTS и QuTS hero указанными ошибками не затронут.
Chainalysis восстановила Reactor и KYT после инцидента с раскрытием учётных данных
7 ноября Chainalysis сообщила о восстановлении Reactor, KYT и Address Screening после киберинцидента. Ранее компания подтвердила раскрытие имён пользователей, хешей паролей и действующих токенов.
OpenSSH CVE-2026-123158: GreyNoise зафиксировала успешную эксплуатацию на исследовательских узлах
После раскрытия CVE-2026-123158 5 ноября GreyNoise зарегистрировала успешные SSH-сеансы и выполнение команд на специально развёрнутых уязвимых узлах. Это подтверждает практическую эксплуатацию, но не массовый взлом российских компаний.
IBM Concert: опубликована CVE-2026-6715 с критической инъекцией команд ОС
8 ноября опубликована CVE-2026-6715, описывающая command injection в IBM Concert версий 1.0–3.0.1.1. IBM оценивает её в CVSS 9,8 и рекомендует обновиться до 3.1.0; известная эксплуатация не подтверждена.
Гарда NDR и Гарда Deception подтвердили совместимость с Basis Dynamix Enterprise
5–6 ноября опубликованы результаты испытаний совместимости российских NDR и Deception с Basis Dynamix Enterprise. Показатель 3 Гбит/с относится к стендовому SPAN-трафику, а не к гарантированной производительности любого внедрения.
В сравнении реестра ФСТЭК появилась запись № 5123 на Platform V Synapse File Exchange
В опубликованной истории изменения реестра от 6 ноября зафиксирована новая запись № 5123 на Platform V Synapse File Exchange. Для применения в аттестованном контуре требуется проверить официальную запись и формуляр конкретной версии.
Для Базис.WorkPlace в сравнении реестра ФСТЭК показано изменение срока сертификата № 4368
История реестра от 6 ноября отражает изменение даты окончания сертификата № 4368 с 25.01.2026 на 25.01.2031. Это не равно автоматическому подтверждению его текущей действительности.
MWS Cloud прогнозирует российскому рынку кибербезопасности 455,4 млрд рублей в 2026 году
По опубликованному 5–6 ноября прогнозу MWS Cloud рынок ИБ России в 2026 году может достигнуть 455,4 млрд рублей: ПО — 216,5 млрд, услуги — 167 млрд, аппаратные решения — 71,9 млрд.
В истории реестра ФСТЭК для сертификата № 4658 изменено поле уровня доверия
Сравнение выгрузок реестра от 6 ноября показывает изменение сведений по сертификату № 4658 с шестого на четвёртый уровень доверия. При этом в истории указана приостановка действия сертификата с 8 мая 2026 года.
Подписан закон №350-ФЗ: новые требования ИБ к ИТ-аутсорсингу финансовых организаций
2 ноября подписан и опубликован № 350-ФЗ об ИБ-требованиях к поставщикам ИТ-аутсорсинга финансовых организаций. Закон вступает в силу 3 ноября 2027 года; новость отражает новый этап после одобрения Советом Федерации.
На «Госуслугах» заработал перенос мобильного номера с проверкой данных абонента
На Госуслугах появился электронный канал подачи заявки на перенос мобильного номера. Организациям важно проверить зависимость аутентификации и восстановления доступа от SMS.
Минцифры предложило создать ГИС «Национальный удостоверяющий центр»
Минцифры предложило создать ГИС «Национальный удостоверяющий центр» для российских сертификатов и механизмов доверия. Это проект, а не уже действующая обязанность.
С 3 ноября действует приказ Роскомнадзора № 256: отчётность операторов связи о специальных экономических мерах
Приказ РКН № 256 регулирует передачу отчётности отдельными операторами связи через Госуслуги. Это отраслевой комплаенс с обработкой чувствительных сведений, а не общая новая обязанность всех операторов ПДн.
Президент обязал российские ЦОД резервировать 10% мощностей для поддержки информационных ресурсов
Указ № 802 от 2 ноября ввёл резервирование 10% площадей и мощностей для определённых владельцев российских ЦОД. Проверяем применимость, договоры и план предоставления ресурсов.
Apple CVE-2024-27834 включена в CISA KEV: эксплуатация подтверждена спустя два года после исправления
4 ноября CISA включила исправленную ещё в 2024 году CVE-2024-27834 Apple в KEV. Это сигнал проверить устаревшие iOS, iPadOS, macOS и Safari, а не утверждение о новом универсальном RCE.
Атака на Beget: раскрыта компрометация управляющего контура и потеря данных VPS, S3 и Kubernetes
Beget подтвердил взлом управляющего контура и потерю данных VPS, S3 и Kubernetes в результате атаки 2 ноября. Инцидент показывает риск размещения копий в едином контуре управления.
Критическая уязвимость Ruby on Rails Active Storage позволяет читать и записывать файлы сервера
4 ноября Rails выпустил критическое предупреждение GHSA-f3w6-w445-fwh9 о возможной записи и чтении файлов через Active Storage/ImageMagick. Исправления — 8.0.5.2 и 8.1.4.1.
МВД и «Лаборатория Касперского» пресекли деятельность группировки «Вася Грек»
МВД сообщило о пресечении деятельности группы «Вася Грек», использовавшей вредоносные бухгалтерские вложения. Ключевой риск — удалённый доступ к рабочему месту и операции в «Банк-Клиенте».
VecnaHopper распространяет BoryptGrab через взломанные почтовые ящики российских организаций
По данным Positive Technologies, выявлены не менее пяти волн фишинга BoryptGrab с использованием настоящих ящиков контрагентов; вредоносные письма адресованы не менее 1256 российским организациям и ИП.
WordPress CVE-2026-119977 внесена в CISA KEV: эксплуатация подтверждена
3 ноября CISA включила CVE-2026-119977 WordPress в KEV после выпуска исправления 7.1.4. Необходимы обновление и проверка журналов периода установки патча.
Aladdin Enterprise CA 3.0 стала доступна для пилотирования
С 2 ноября открыто пилотирование Aladdin Enterprise CA 3.0 с ACME и поддержкой контейнерных сред. Сертификация ФСТЭК на момент сообщения ещё не завершена.
Deckhouse Code интегрирован с AppSec-платформой «Шерлок»: SAST, SCA и анализ образов объединяются в CI/CD
«Флант» и Axel PRO представили доступную интеграцию Deckhouse Code с «Шерлоком», объединяющую результаты SAST, SCA и анализа образов. Security Gate пока является следующим этапом.
ГК «Эшелон» назначила на 5 ноября начало продаж коммерческой версии NTA eSensor
Разработчик анонсировал начало продаж NTA eSensor 5 ноября в 11:00 мск: анализ сетевого трафика, запись трафика, IoC/Suricata и передача событий в SIEM. Сертификацию ФСТЭК пока только планируют.
«СёрчИнформ FileAuditor» получил полноценный веб-интерфейс для аудита файлов и прав доступа
В DCAP «СёрчИнформ FileAuditor» появился веб-интерфейс с просмотром документов, прав доступа и операций. Веб-консоль требует отдельной проверки защищённости.
Совет Федерации одобрил требования к ИТ-аутсорсингу финансовых организаций
Совет Федерации 28 октября одобрил законопроект № 404786-8 об условиях передачи финансовыми организациями информационных систем и данных внешним ИТ-исполнителям. Это этап законодательной процедуры, а не уже действующий новый режим.
Госдума одобрила в первом чтении электронные медицинские согласия с «Госключом»
28 октября законопроект № 1327132-8 прошёл первое чтение: для согласия на медицинское вмешательство и отказа от него предлагается расширить применение усиленной неквалифицированной электронной подписи, в том числе через «Госключ». Окончательного закона пока нет.
CISA включила CVE-2026-46300 ядра Linux в перечень эксплуатируемых уязвимостей
28 октября CISA включила CVE-2026-46300 в KEV. Дефект обработки фрагментов сетевых буферов Linux может затронуть целостность памяти и при определённых условиях использоваться для повышения привилегий; важны конфигурация и исправления конкретного ядра.
CISA добавила CVE-2026-41709 в ESX: административные операции могут обходить журналирование
CVE-2026-41709 в VMware ESX связана с неполным журналированием части действий при уже имеющихся административных полномочиях. Включение в CISA KEV 28 октября усилило практическую значимость ошибки при расследовании атак.
«РЕД СОФТ» устранила 75 уязвимостей в «РЕД Базе Данных» по результатам bug bounty
28 октября «РЕД СОФТ» и Positive Technologies сообщили о 75 исправленных уязвимостях по итогам программы на Standoff Bug Bounty. Для заказчиков важна привязка исправлений к конкретным версиям СУБД и сертифицированным конфигурациям.
F6 впервые представила результаты по МСФО: выручка за полугодие достигла 2,575 млрд рублей
28 октября F6 раскрыла финансовые результаты по МСФО за первое полугодие 2026 года: выручка 2,575 млрд рублей против 1,007 млрд годом ранее, чистая прибыль 977 млн рублей. Это событие рынка ИБ, а не технический показатель качества средств защиты.
Вступили в силу правила интеграции ведомственных ИС с государственной статистической платформой
30 октября вступило в силу постановление Правительства РФ от 21.10.2026 № 1394. Оно устанавливает порядок интеграции информационных систем субъектов официального статистического учёта с ГИС «Цифровая аналитическая платформа предоставления статистических данных».
Банковское сообщество предложило поправки к «Антифрод 3.0» по ПДн и идентификации
28–29 октября участники финансового рынка обсуждали изменения к третьему антифрод-пакету: согласия на обработку данных, СМС-посредников и удалённую идентификацию. Речь идёт о предложениях к проекту, а не о вступившем в силу запрете привычных способов входа.
Cisco подтвердила атаки на SSL VPN ASA и FTD через CVE-2026-76418
Cisco 28 октября выпустила бюллетень по CVE-2026-76418 (CVSS 8,6), а 29 октября CISA включила её в KEV. В определённых конфигурациях SSL VPN удалённый неаутентифицированный атакующий способен вызвать перезагрузку ASA или FTD.
GitLab CVE-2026-97229 внесена в CISA KEV: критическая атака на CI-конфигурацию
29 октября CVE-2026-97229 с CVSS 10,0 была добавлена в каталог известных эксплуатируемых уязвимостей CISA. Ошибка в механизме регулярных выражений при обработке CI-конфигурации может допускать выполнение кода в уязвимых сборках GitLab.
29 октября истёк срок пяти сертификатов ФСБ на отдельные исполнения ViPNet Coordinator HW 4
«ИнфоТеКС» предупредил об окончании 29 октября 2026 года срока действия пяти сертификатов ФСБ России на отдельные исполнения ViPNet Coordinator HW 4. Это повод сверить состав действующего СКЗИ и план перехода на HW 5, а не объявлять все устройства HW 4 неработоспособными.
«Рутокен База» 1.2.8 расширила массовое управление носителями и учёт сертификатов
29 октября компания «Актив» представила «Рутокен База» версии 1.2.8 с функциями централизованной выдачи и контроля токенов, ключей и сертификатов. Обновление полезно организациям с большим парком аппаратных носителей.
С 30 октября действует новый перечень стран для трансграничной передачи персональных данных
Приказ Роскомнадзора № 253 обновил перечень иностранных государств, обеспечивающих адекватную защиту прав субъектов ПДн. С 30 октября 2026 года операторам необходимо сверить фактические направления трансграничной передачи с действующим списком.
Постановление № 1418 изменило порядок работы с обезличенными персональными данными
Постановление Правительства РФ от 28 октября № 1418 скорректировало регулирование обезличивания ПДн и государственной информационной инфраструктуры для их обработки. Разные положения имеют разные сроки начала действия, поэтому нужна постатейная сверка.
CISA добавила две CVE в Ivanti Connect Secure: риск многоэтапной компрометации VPN
30 октября в CISA KEV добавлены CVE-2026-111357 и CVE-2026-118527 для Ivanti Connect Secure. В расследованиях эти недостатки рассматриваются рядом с ранее известной CVE-2026-104935; приоритет — проверка шлюзов и устранение риска доступа к корпоративной сети.
Вредоносные версии расширения Claude Code для Cursor пытались установить SSH-бэкдор
Cursor и Microsoft сообщили о вредоносных выпусках расширения с именем Anthropic.claude-code версий 2.1.312 и 2.1.313. На Windows и macOS код пытался создать устойчивый удалённый доступ через SSH, поэтому простого удаления расширения может быть недостаточно.
Indeed ITDR 2.3 расширил мониторинг Active Directory и добавил контроль NTLM
30 октября разработчик сообщил о версии Indeed ITDR 2.3, которая дополняет контроль Kerberos и LDAP мониторингом NTLM и новыми сценариями выявления атак на инфраструктуру идентификации.
BearPass выпустил мобильный менеджер корпоративных паролей для Android и iOS
Российский разработчик BearPass представил мобильное приложение для контролируемого доступа сотрудников к корпоративным паролям, ключевым записям и TOTP-кодам. Это более подходящее для выпуска продуктовое событие, чем повтор старой новости об интеграционном стенде.
Росреестр утвердил процедуру ограничения показа критически важных объектов на кадастровой карте
Приказ Росреестра, опубликованный 27 октября, устанавливает форму заявления и порядок исключения части сведений о критически важных и режимных объектах из публичного отображения. Вступление в силу предусмотрено 7 ноября 2026 года.
Вступили в силу правила работы и защиты государственной статистической платформы по № 1378
Постановление Правительства РФ от 21.10.2026 № 1378 действует с 30 октября и регулирует функционирование ГИС «Цифровая аналитическая платформа предоставления статистических данных»: режим работы, доступ пользователей и эксплуатационные обязанности оператора.
Alpine Linux восстановила GitLab после попыток эксплуатации CVE-2026-97229 и заменила секреты
Alpine Linux 30 октября подробно описала восстановление своего GitLab после попыток эксплуатации CVE-2026-97229. Сервер был пересобран, ключи и пароли сброшены; доказательств успешного выполнения чужого кода не найдено, но исключить его не удалось.
Load/Mine: 31 вредоносная модель на Hugging Face использовала GPU для майнинга и доступа к хостам
29 октября Pluto Security раскрыла кампанию Load/Mine: 31 вредоносный репозиторий под видом моделей для Hugging Face. При загрузке с trust_remote_code=True выполнялся код атакующего; подсчитано более 32 тыс. загрузок вместе со связанными репозиториями, но это не число заражённых систем.
В опубликованном снимке реестра ФСТЭК указана запись № 5122 на Kaspersky Security для контейнеров
В доступной копии перечня сертифицированных средств защиты ФСТЭК России обнаружена запись № 5122 на программное изделие «Kaspersky Security для контейнеров». Указывается четвёртый уровень доверия; первичная запись и область сертификации требуют дополнительной сверки перед применением в регулируемой системе.
Faberlic внедрила PT X от Positive Technologies с финансовой гарантией результата
30 октября Positive Technologies сообщила о внедрении облачного решения PT X для защиты инфраструктуры Faberlic. Договорная модель связывает гарантии с результатами кибериспытаний, а не обещает отсутствие любых атак при любых условиях.
Правительство создало подкомиссию по устойчивой работе ИТ-инфраструктуры и связи
Постановление Правительства РФ № 1379 предусматривает работу специальной подкомиссии в системе Правительственной комиссии по цифровому развитию, отвечающей за вопросы бесперебойного функционирования объектов информационных технологий и связи.
Правительство уточнило перечень экспортных сведений ТЭК с ограниченным раскрытием
Распоряжение Правительства РФ № 3078-р от 26 октября определило товарные позиции, в отношении которых применяется ранее установленный специальный режим раскрытия отдельных сведений об экспортных операциях с нефтью и нефтепродуктами.
CVE-2026-98432 в Linux: исследователи показали удалённый root-доступ через MPTCP
В конце октября опубликованы технические детали CVE-2026-98432 в ядре Linux. В лабораторных условиях исследователи продемонстрировали удалённое получение root при использовании Multipath TCP; подтверждений массового применения злоумышленниками на дату выпуска нет.
ФБР связало кражу свыше $6 млрд с Binance с группой TraderTraitor из КНДР
31 октября ФБР официально связало атаку на Binance около 29 октября с северокорейской группой TraderTraitor. По оценке, похищено более $6 млрд в криптоактивах; точный технический путь проникновения остаётся предметом расследования.
InfoWatch Traffic Monitor получил технологию поиска конфиденциальных данных по графу терминов
30 октября InfoWatch сообщила о применении собственной запатентованной технологии анализа связей терминов в тексте для поиска конфиденциальных данных в Traffic Monitor. Объявленная цель — снизить пропуски при поиске сложных текстовых комбинаций.
SecPost сообщил о смене владельцев Umbrella SIS — разработчика NGFW и SIEM
По сообщению SecPost от 30 октября, 90% компании-разработчика Umbrella SIS перешли Александру Иконникову и Юрию Хохлову, по 45% каждому. Сведения полезны для оценки поставщика, но требуют проверки актуальной записи ЕГРЮЛ.
Минцифры утвердило рекомендации по защите ЦОД от БПЛА: категорирование, резервирование и устойчивость критических сервисов
Отраслевой штаб Минцифры завершил подготовку рекомендаций по комплексной защите российских центров обработки данных от БПЛА и других внешних воздействий и направил документ профильным организациям. Это развитие ранее обсуждавшейся темы устойчивости ЦОД, но не повтор публикации от 12 октября: теперь появились отдельный документ, категории К1–К3 и более конкретный набор инженерных и организационных мер.
Банки предложили обязательную установку российских корневых сертификатов НУЦ Минцифры
Ассоциация банков России предложила Минцифры упростить и частично автоматизировать распространение сертификатов Национального удостоверяющего центра, включая установку вместе с российскими приложениями и возможную предустановку на устройства. Это пока отраслевое предложение, а не действующее требование, поэтому практическая задача ИБ — оценить последствия для модели доверия TLS, а не начинать массовую установку сертификатов.
CVE-2026-111497 в Brotli: PHP и Ubuntu выпустили дополнительные исправления
Критическая CVE-2026-111497 затрагивает декодер Brotli и может привести к повреждению памяти, отказу в обслуживании и потенциальному выполнению кода при обработке специально подготовленного сжатого потока. Свежий повод для публикации — 26 октября вышли дополнительные исправленные Windows-сборки PHP и пакеты Ubuntu, поэтому материал не дублирует прежние PHP2Shell-публикации.
Tailscale подтвердила проблемы повышения привилегий в Tailscale SSH: исправления уже в main, стабильный релиз ещё не вышел
Tailscale подтвердила серьёзные проблемы в Tailscale SSH, при которых уже авторизованная сессия в некоторых конфигурациях может получить больше локальных привилегий, чем предусмотрено политикой. По состоянию на редакционную проверку 27 октября исправления уже находятся в публичных репозиториях, но стабильный нумерованный клиент с ними ещё не опубликован.
UserGate WAF 7.7.0 получил определение технологий приложений и управление политиками через Ansible
UserGate представила WAF 7.7.0 с анализом технологического стека защищаемых приложений, рекомендациями по профилям защиты, расширенной фильтрацией JSON/XML и элементами Infrastructure as Code через Ansible. Обновление стало доступно 22 октября, а подробный официальный анонс функциональности опубликован 26 октября.
SASTAV.SCA получила поддержку CVSS 4.0, JMIX и новые политики контроля зависимостей
ShiftLeft Security сообщила об обновлении SASTAV.SCA — российского инструмента анализа состава ПО. В новой версии появились CVSS 4.0, поддержка проектов JMIX, отдельные политики для malware и protestware, дополнительные лицензионные ограничения и более подробная диагностика процесса сканирования.
Госдума одобрила в первом чтении локализацию навигационных данных транспорта
Законопроект №1205301-8 предлагает обязать обрабатывать и хранить в России навигационную информацию, связанную с движением транспортных средств. Пока документ прошёл только первое чтение и не является действующим обязательным требованием.
Госдума во втором чтении изменила порядок возобновления доступа к закрытым сведениям ЕГРЮЛ
Законопроект №1081963-8 должен изменить механизм восстановления публичного доступа к сведениям ЕГРЮЛ после исчезновения оснований для их ограничения. На 26 октября это всё ещё законопроект, а не вступившая в силу норма.
GitLab закрыла CVE-2026-110264 с CVSS 10.0: возможен RCE без аутентификации
GitLab выпустила внеочередные исправления для CVE-2026-110264 — ошибки переполнения целого числа в компиляторе регулярных выражений. При определённых условиях она допускает выполнение кода неаутентифицированным пользователем.
Компрометация LiteLLM 1.107.0: вредоносные пакеты попали в PyPI и контейнерные реестры
LiteLLM раскрыла цепочку компрометации релиза 1.107.0: официальный pipeline выпустил вредоносные Python-пакеты и контейнерные образы из исходников, контролировавшихся атакующим.
В «Боцмане» появился MCP-сервер для управления Kubernetes через ИИ-ассистента
«Боцман» добавил MCP-сервер, через который ИИ-ассистент может получать сведения о Kubernetes-инфраструктуре и, при наличии разрешений, выполнять изменения.
Банк России: планы восстановления банковских сервисов после атак должны работать в часах
Банк России публично обозначил подход к устойчивости банковской инфраструктуры на фоне атак на серверную инфраструктуру и ЦОД. Это позиция регулятора, а не новый нормативный акт.
Компрометация ключей eMudhra угрожает TLS-клиентам, которые продолжают доверять восьми промежуточным УЦ
Google сообщил о слабой генерации приватных ключей восьми промежуточных центров сертификации eMudhra. Ключи можно реконструировать и использовать для подделки доверенных TLS-сертификатов.
CVE-2026-114625 в VeloCloud Orchestrator активно эксплуатируется
SQL injection в VeloCloud Orchestrator позволяет аутентифицированному пользователю с низкими правами получить операторские привилегии. Arista прямо подтверждает эксплуатацию уязвимости.
Security Vision связала CMDB с контролем ИТ-изменений и картой зависимостей сервисов
Новая версия Security Vision CMDB объединяет инвентаризацию конфигурационных единиц, граф зависимостей бизнес-сервисов и процесс управления изменениями.
Для государственной статистической платформы установлен класс защищённости не ниже первого
Постановление Правительства №1378 устанавливает правила работы ГИС «Цифровая аналитическая платформа предоставления статистических данных», включая прямые требования к защите информации.
PHP раскрыла CVE-2026-115560: отдельный условный RCE-сценарий пока без исправления
CVE-2026-115560 — отдельная от PHP2Shell проблема в механизме session upload progress. Она требует необычной комбинации настроек и прикладного кода; полноценный патч ожидается в обычном релизном цикле.
PT SWARM раскрыла пять опасных уязвимостей промышленного коммутатора PLANET
Исследование PLANET IGS-5225-8P2T4S выявило пять уязвимостей, способных привести к административному доступу к устройству или отказу в обслуживании. Вендор выпустил исправленные прошивки.
KUMA получила правила обнаружения атак через PHP2Shell
Обновление Securelist от 23 октября добавило готовые правила Kaspersky Unified Monitoring and Analysis Platform и события для самостоятельного построения SIEM-детектов PHP2Shell.
Positive Technologies представила новую модель аудита Active Directory в MaxPatrol: меняются хранение данных и PDQL-запросы
Positive Technologies представила новую модель аудита Active Directory для MaxPatrol: оптимизированы сбор и хранение данных крупных доменов, меняются PDQL-запросы и появляются новые проверки конфигурации.
«Киберпротект» представил возможности «Кибер Бэкап 19»: PostgreSQL, VMmanager, RuPost, Zabbix и неизменяемые копии
На презентации 22 октября «Киберпротект» показал возможности «Кибер Бэкап 19»: развитие защиты PostgreSQL, интеграции с VMmanager и корпоративными коммуникациями, мониторинг Zabbix и неизменяемое хранение.
BlackX обходит Secure Boot после компрометации Windows: новый UEFI-буткит обнаружен в атаках на диппредставительства
Kaspersky GReAT обнаружила UEFI-буткит BlackX в атаках на дипломатические учреждения Центральной Азии. Вредонос использует технику вокруг CVE-2022-21894 и показывает, почему одного статуса Secure Boot Enabled недостаточно.
Получайте уведомления о новых публикациях и продуктах по электронной почте. Канал в MAX подключим отдельно.
Экспертиза
Понимаю обе стороны проекта защиты
Опыт на стороне заказчика, в федеральных структурах и системном интеграторе позволяет связывать требования, реальную эксплуатацию и возможности команды.
Федеральные структуры
Требования и ответственность
Руководство подразделениями защиты информации в геораспределённой инфраструктуре, работа с режимами доступа и взаимодействием по линии реагирования.
Крупная организация
Создание ИБ с нуля
Формирование подразделения ИБ, концепции безопасности и архитектуры ведомственного SOC, организация защиты КИИ и персональных данных.
Системный интегратор
От обследования до внедрения
Обследование ИТ и ИБ, концепции и технические задания, подбор решений, обоснование мер и сопровождение проектных работ.
Локальное решение
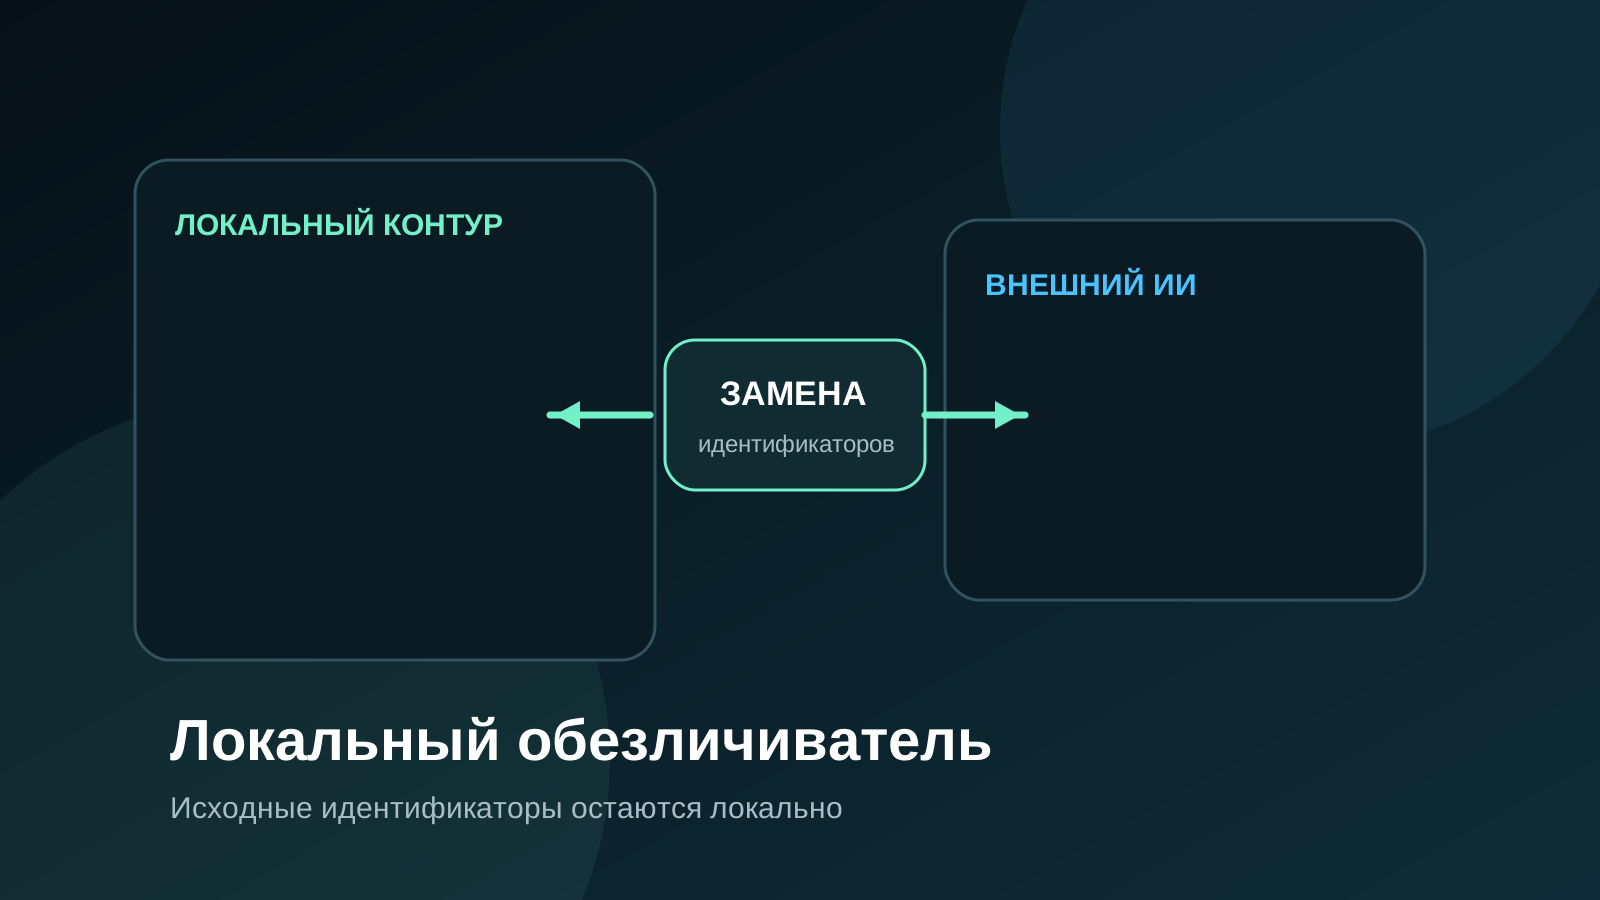
Локальный обезличиватель для взаимодействия с внешними ИИ
Исходные идентификаторы заменяются локально. Во внешнюю ИИ‑систему уходит преобразованный текст, а ответ восстанавливается внутри локального контура.
Без регистрации и контактных полей. Выбранные параметры никуда не отправляются и используются только в памяти страницы.
Достижения
Не список должностей, а накопленная практика
На сайте сознательно не публикуются неподтверждённые сертификаты, выдуманные кейсы и сведения, которые могут раскрывать заказчиков.
Архитектура ведомственного SOC
Опыт проектирования модели мониторинга, ролей, источников данных и процессов реагирования.
Подразделение ИБ с нуля
Формирование функции ИБ, концепции, ответственности и практических процессов.
Геораспределённая инфраструктура
Опыт работы с неоднородной инфраструктурой, подразделениями и распределённой ответственностью.
Заказчик + интегратор
Понимание ограничений эксплуатации и проектного внедрения без подмены консультации лицензируемыми работами.
Связаться напрямую
Обсудим задачу
В первом сообщении достаточно направления услуги, общего масштаба и желаемого результата. Не направляйте базы ПДн, пароли, сведения об уязвимостях, гостайну и конфиденциальные документы.